

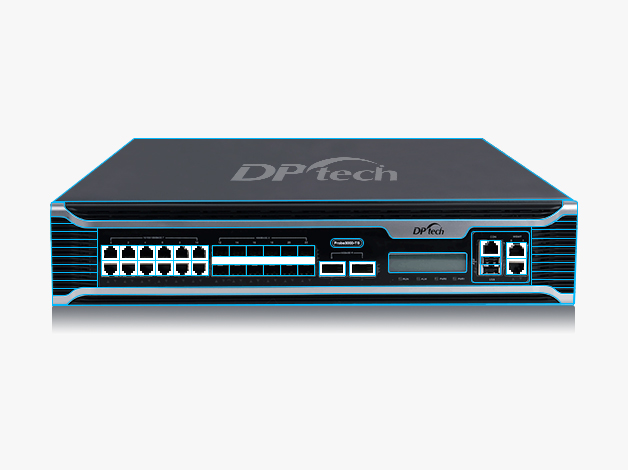
Высокая доступность и производительность
Благодаря аппаратной платформе APP‑X и собственной ОС ConPlatOS (L2–L7) система обеспечивает защиту с пропускной способностью от 1 до 80 Гбит/с в стандартных моделях. Максимальная производительность одного устройства очистки достигает 400 Гбит/с, что позволяет быстро реагировать на крупномасштабные атаки и блокировать их на уровне L2.
Комплексная защита от всех типов DDoS
Система использует четыре механизма обнаружения - многоуровневые сигнатуры, интеллектуальное планирование трафика, извлечение отпечатков и поведенческий анализ. Такой подход обеспечивает глубокое выявление атак на уровне трафика и приложений, включая SYN/UDP/ICMP‑флуды, HTTP‑флуд, CC, а также отраженные атаки DNS и NTP.
Двунаправленная защита
DPtech очищает как входящий, так и исходящий трафик. Технология нечеткого анализа IP‑назначения позволяет применять глобальные политики очистки и обеспечивать защиту «близко к источнику», что важно для сценариев двунаправленных атак.
Анализ и отслеживаемость атак
Решение поддерживает захват пакетов до, после и во время очистки, автоматический анализ и определение IP‑источника. Извлечение сигнатур из перехваченных пакетов упрощает настройку политик и повышает точность защиты.
Гибкое развертывание
Поддерживаются BGP, MPLS VPN, обходное развертывание и различные методы впрыска трафика (PBR, VLAN, GRE, MPLS), что позволяет интегрировать систему в любые операторские сети.
Платформа управления UMC
UMC обеспечивает централизованное управление и мониторинг, упрощает эксплуатацию сервисов Anti‑DDoS и позволяет операторам предоставлять услуги защиты абонентам. Визуальная аналитика улучшает контроль и пользовательский опыт.
| Функции | Описание |
| Развертывание | Поддерживается развертывание в режимах Tap и In‑line. |
| Сеть | Поддерживается статическая и динамическая маршрутизация, маршрутизация BGP; маршрутизация на основе политик; MPLS VPN, GRE VPN; режим прозрачной передачи на L2. |
| Обнаружение | Поддерживается глубокий анализ потоков (DFI) на основе NetFlow/NetStream/Sflow. Поддерживается глубокий анализ пакетов (DPI). |
| Защита от атак | Поддерживается защита от распространённых методов DDoS‑атак, таких как SYN/ACK‑flood, ICMP‑flood, UDP‑flood, DNS‑запрос‑flood, HTTP‑flood, HTTPS‑flood, CC, flood соединений и т. д., на основе двойного стека IPv4/IPv6. |
| Защита от атак с использованием аномальных пакетов | Поддерживается защита от атак с использованием некорректно сформированных пакетов, включая атаки на уязвимости протоколов, такие как Land, Smurf, Fraggle, Tear Drop, Winnuke. |
| Отслеживание захваченных пакетов атаки | Поддерживаются функции захвата и отслеживания пакетов, а также анализ пакетов до, после и отброшенных во время очистки. Для файлов захваченных пакетов можно выполнить отслеживание IP‑адреса источника атаки, извлечь сигнатуры атак и отправить их на очищающее устройство для фильтрации. |
| Мониторинг состояния системы | Поддерживается мониторинг производительности устройства: информация о трафике интерфейсов, загрузке ЦП и памяти, состоянии подключения. |
| Журналы и отчеты | Поддерживаются независимые серверы журналов с автоматическим резервным копированием по расписанию; встроенные отчёты для графических запросов, аудита, статистики и анализа журналов сетевого поведения пользователей внутренней сети. |
| Управление устройствами | Предоставляется удобный графический интерфейс управления, поддерживающий Web‑GUI, SSH, консоль и централизованное управление через платформу UMC. |
| Интеграция со сторонними устройствами | Поддерживается интеграция собственных или сторонних устройств обнаружения трафика: получение информации от устройств обнаружения и возможность инициировать перенаправление и вставку трафика устройствами очистки. |