

Новая волна бомбинга - атак с массовой автоматической отправкой сообщений или совершением звонков - создает риски как для обычных пользователей, так и для бизнеса. Рассказываем о целях злоумышленников и способах защиты от этой киберугрозы.
Как все устроеноОбъектами атаки становятся мобильные номера пользователей, извлеченные из утечек или собранные парсингом открытых данных.
Выбор мишени зависит от изначального мотива злоумышленников: хищение чужих активов через киберкриминал или недобросовестная («черная») конкуренция.
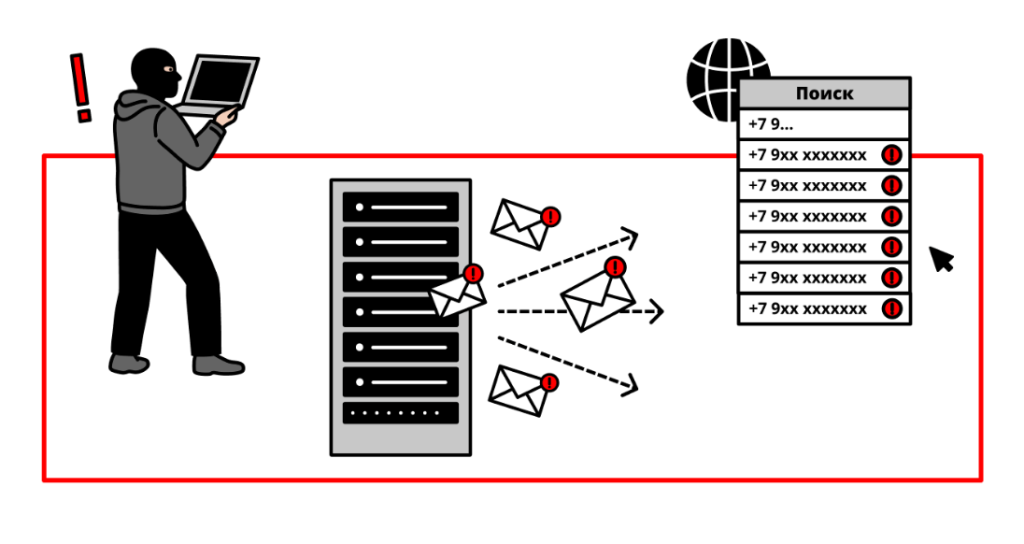
Подобное ПО работает по двум основным схемам.
Первая эксплуатирует незащищенные формы на множестве сайтов для массовой подписки номера жертвы, что вызывает поток сообщений с кодами MFA или звонков от роботов.
Вторая модель предполагает прямую атаку на номер жертвы через собственные шлюзы злоумышленника (использование SIP-телефонии, облачной АТС или специализированных ботов).
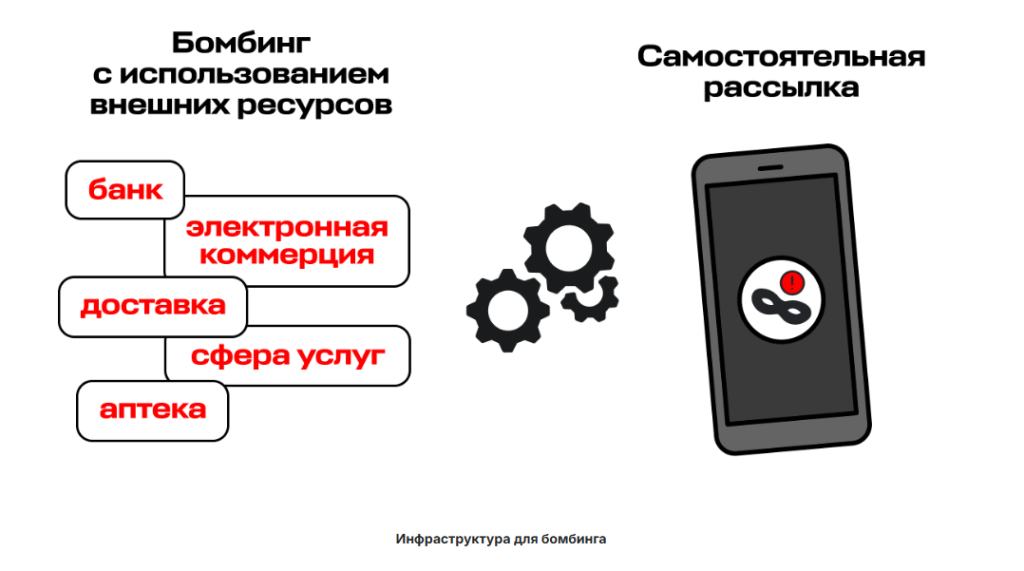
В отличие от первой схемы, где приходят стандартизированные коды MFA от легитимных сайтов, здесь атакующий полностью управляет процессом. Он может инициировать тысячи одновременных вызовов или отправлять SMS с произвольным содержанием — например, с фишинговыми ссылками, используя подмену исходящего номера.
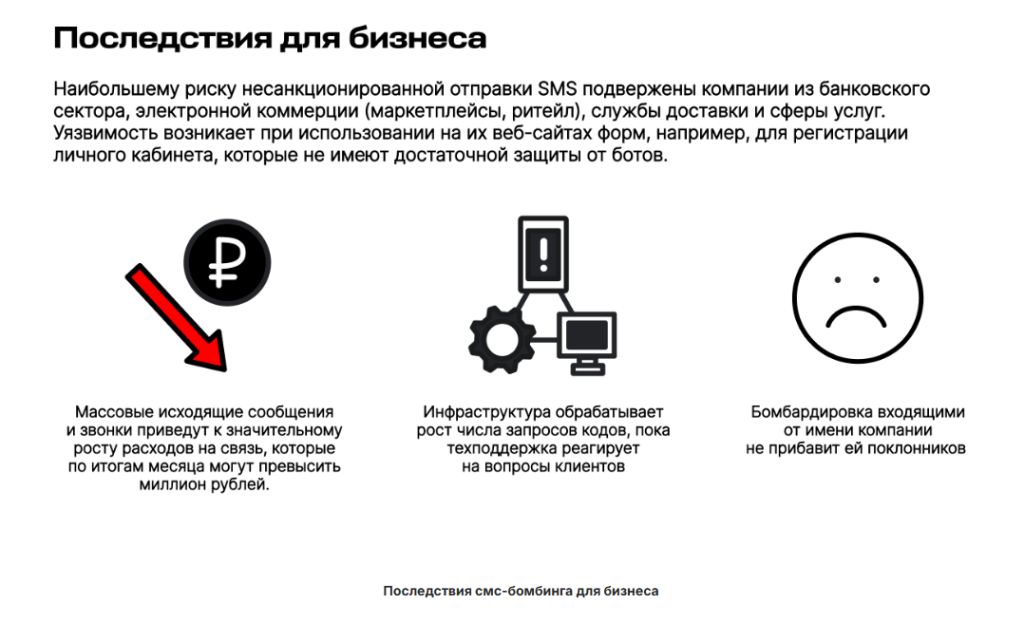
Чем грозит бизнесуРазумеется, компаниям невыгодно игнорировать активность ботов на собственных площадках или предоставлять мошенникам собственную инфраструктуру для проведения «бомбинга» на частных лиц.
Зачем все это
В сценарии недобросовестной конкуренции бомбинг выступает инструментом операционного саботажа.
При атаках на частных лиц эта техника является этапом многоуровневой схемы. Ее цель - вызвать у жертвы панику и психологическое истощение. Расчет злоумышленника строится на том, что под воздействием лавины уведомлений пользователь решит, что его аккаунт уже взломан. В таком состоянии жертва склонна совершать ошибки: подтверждать вход мошеннику или самостоятельно звонить на подставные номера техподдержки.
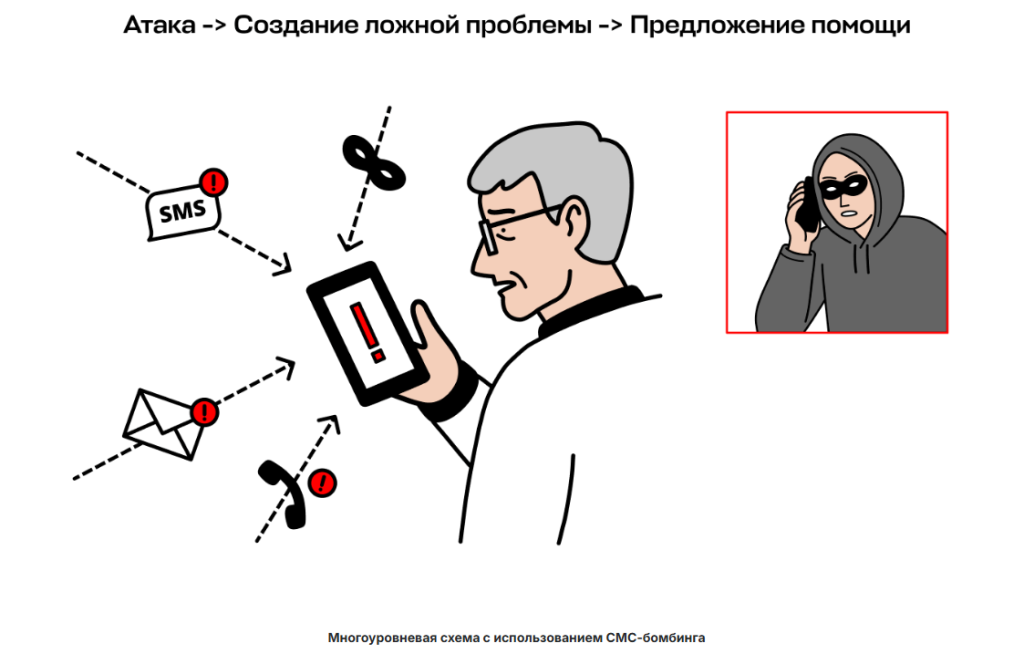
В финале схемы злоумышленник под видом сотрудника поддержки использует легенду об отмене предыдущих запросов, чтобы заставить жертву продиктовать СМС-код по телефону. Это позволяет ему скомпрометировать учетную запись и получить контроль над средствами пользователя.
Как избавиться от «бомбинга»
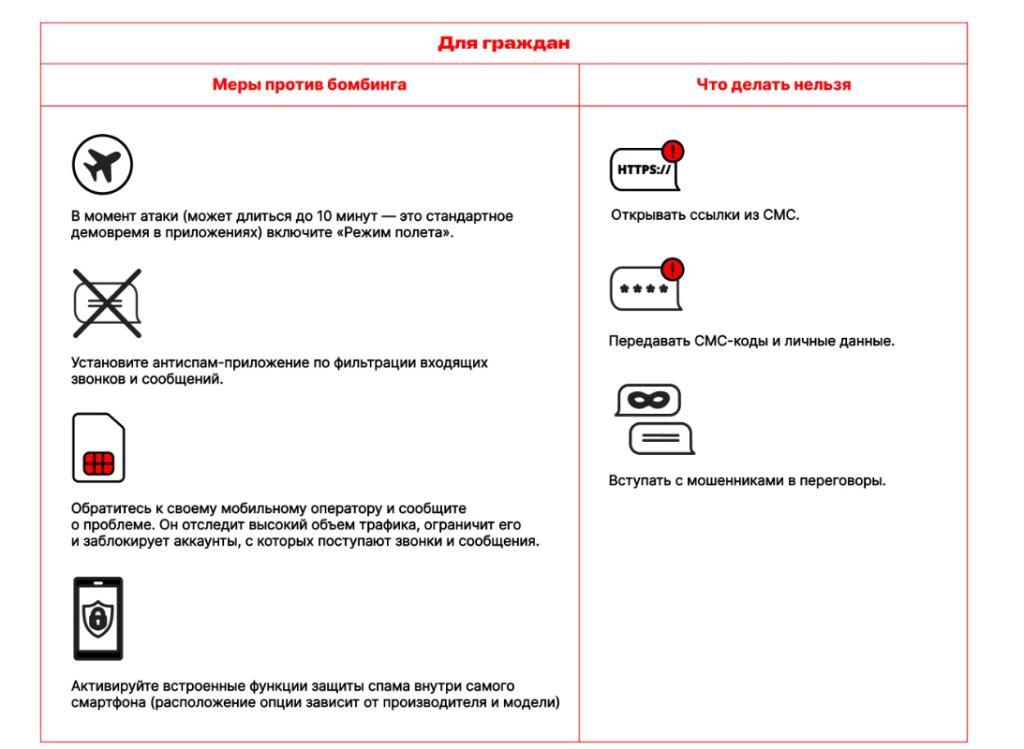
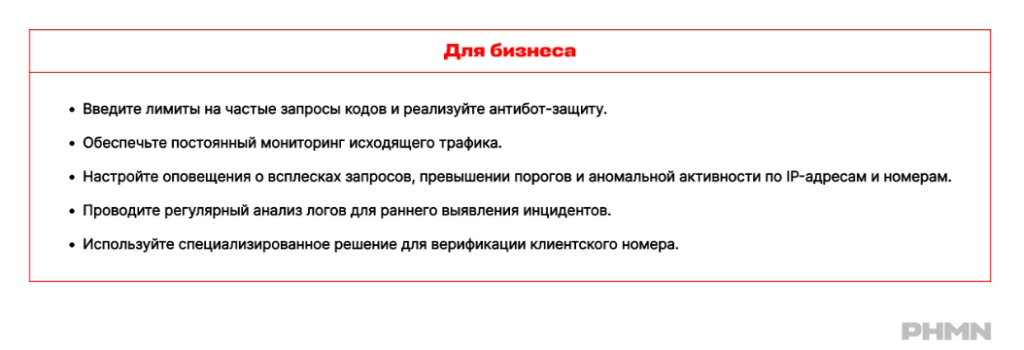
Профилактика «бомбинга»: чек-лист настроек
Чтобы минимизировать риск атаки, следуйте этим правилам:
- Скройте номер телефона. Уберите его из био в соцсетях и публичных профилей. Давайте свой основной номер только доверенным лицам - так он не попадет в базы парсеров.
- Настройте приватность в мессенджерах. Зайдите в настройки конфиденциальности (например: Настройки → Конфиденциальность) и установите параметр «Кто видит мой номер?» на значение «Никто». Там же включите запрет на вызовы со скрытых номеров.
- Используйте виртуальную SIM-карту при регистрации. Это решит проблему «бомбинга» заранее: реальный номер не попадет в базу. Аналогично можно использовать одноразовые или виртуальные e‑mail-адреса - многие сервисы дают временные почтовые ящики для одноразовой регистрации.
Главное правило - цифровая гигиена.
Бомбинг часто становится лишь первым шагом перед попыткой взлома ваших аккаунтов. Включите двухфакторную аутентификацию (2FA) в почте и банках, используйте менеджер паролей и не переходите по ссылкам из SMS.
Когда эти действия войдут в привычку, вы сведете риск «бомбинга» из стрессового инцидента до небольшой бытовой проблемы, которую можно решить за пару нажатий на экран.
Редактор Phishman
Иточник: https://phishman.ru/media/bombing-chto-eto-kak-zashchititsya-2026